
Apple pensait avoir verrouillé les iPhone après 72 heures, GrayKey aurait trouvé la parade
Depuis iOS 18.1, Apple a ajouté une protection discrète mais particulièrement efficace contre l’accès aux données d’un iPhone resté verrouillé trop longtemps. Après 72 heures sans déverrouillage, l’appareil redémarre automatiquement afin de revenir dans un état de sécurité renforcé. Une mesure qui complique considérablement le travail des outils d’analyse utilisés par les forces de l’ordre. Mais Magnet Forensics, l’entreprise derrière GrayKey, affirme désormais avoir trouvé un moyen de préserver l’état de l’iPhone avant que ce redémarrage ne se produise.
La découverte, révélée par 404 Media à partir d’une vidéo de formation destinée aux forces de l’ordre, illustre une nouvelle étape dans le bras de fer qui oppose Apple aux sociétés spécialisées dans l’extraction de données numériques. Si les détails techniques restent volontairement flous, Magnet Forensics assure que ses nouveaux outils permettraient de conserver certaines conditions favorables à l’analyse, même après un redémarrage ou une coupure d’alimentation.
Après 72 heures, l’iPhone revient dans son état de sécurité maximal
Avec iOS 18.1, déployé en octobre 2024, Apple a introduit un mécanisme de redémarrage automatique qui se déclenche lorsqu’un iPhone reste verrouillé pendant 72 heures. La fonction n’a pas été particulièrement mise en avant par la firme de Cupertino, mais son intérêt en matière de sécurité est important.
Après ce redémarrage, l’iPhone revient dans l’état appelé « Before First Unlock », ou BFU, par les spécialistes de la sécurité mobile. Dans cette configuration, les données de l’appareil sont davantage protégées par le chiffrement et certaines clés nécessaires à leur accès ne sont disponibles qu’après la saisie du code de déverrouillage.
À l’inverse, après que l’utilisateur a déverrouillé son iPhone une première fois, l’appareil passe dans l’état « After First Unlock », ou AFU. Certaines informations restent alors accessibles aux mécanismes du système et, dans certaines circonstances, aux outils d’analyse forensique.
La différence entre ces deux états est donc déterminante pour les enquêteurs. Un iPhone saisi alors qu’il se trouve encore en AFU peut offrir davantage de possibilités d’extraction qu’un appareil ayant redémarré et étant revenu en BFU.
Pour une personne qui récupère un iPhone perdu ou volé, cette protection constitue évidemment un renforcement de la sécurité. Pour les forces de l’ordre, le problème est différent. Le délai de 72 heures peut s’écouler pendant le transport d'un appareil saisi, avant l'obtention d'une autorisation judiciaire ou simplement pendant la préparation d'une opération d'analyse.
GrayKey cherche à figer l’état de l’iPhone
C’est précisément cette période que Magnet Forensics aurait cherché à exploiter. D’après 404 Media, une vidéo de formation destinée aux forces de l’ordre présente deux solutions baptisées GrayKey Preserve et « Evidence Preservation ».
La première prend la forme d’un nouvel outil destiné à préserver l’état de l’appareil. La seconde serait un mode ajouté aux boîtiers GrayKey déjà utilisés par certains services.
GrayKey est la solution développée par Magnet Forensics pour l’analyse forensique des smartphones. L’outil est commercialisé auprès des forces de l’ordre et permet, selon les modèles d’appareils et les versions logicielles, de tenter d’extraire différentes catégories de données depuis des téléphones verrouillés.
Dans sa présentation, Magnet Forensics affirme que ses nouveaux outils peuvent préserver l’état AFU d’un iPhone avant l’expiration du délai de 72 heures. Le point le plus spectaculaire de la démonstration est que cet état pourrait rester préservé même si le téléphone redémarre ensuite ou perd son alimentation.
Autrement dit, l'objectif ne serait pas nécessairement de déverrouiller directement l'iPhone, mais de conserver une situation dans laquelle davantage de données pourraient rester exploitables par les enquêteurs.
Cette distinction est essentielle. La capacité annoncée par Magnet Forensics ne signifie pas qu'un iPhone pourrait être instantanément ouvert ou que toutes ses données deviendraient accessibles sans le code. L'entreprise affirme plutôt être capable de préserver certaines conditions qui faciliteraient une analyse ultérieure.
Des données supprimées pourraient également être concernées
La présentation évoquée par 404 Media attribue également à ces outils d'autres capacités de conservation des preuves. Magnet Forensics affirme notamment pouvoir empêcher l'expiration de certaines informations temporaires stockées par l'iPhone.
Cela pourrait concerner des données de localisation conservées en cache, mais aussi certains messages ou photos récemment supprimés.
Là encore, il faut rester prudent. Ces possibilités sont rapportées à partir des affirmations du fabricant et la vidéo ne fournit pas suffisamment d'informations techniques pour déterminer précisément leur fonctionnement, leur portée ou les modèles d'iPhone concernés.
Il n'existe notamment pas, à ce stade, de liste publique permettant de savoir quelles versions d'iOS et quels appareils seraient effectivement compatibles avec cette méthode.
Comment Magnet Forensics parvient-il à contourner la protection ?
C'est probablement la partie la plus intéressante de l'affaire, mais aussi celle qui reste la plus mystérieuse.
Magnet Forensics ne révèle pas publiquement le mécanisme utilisé pour empêcher le redémarrage de faire revenir l'iPhone dans son état BFU. La vidéo de formation se concentre davantage sur les capacités revendiquées par les outils que sur leur fonctionnement interne.
Interrogée par 404 Media, la chercheuse en sécurité Jiska Classen a évoqué plusieurs pistes possibles. Le procédé pourrait notamment jouer sur la perception du temps par l'appareil ou intervenir sur les mécanismes responsables de l'expiration de certaines données.
Ces hypothèses ne permettent toutefois pas de déterminer avec certitude comment fonctionne GrayKey Preserve. Sans informations supplémentaires de Magnet Forensics ou une analyse indépendante du procédé, impossible de savoir précisément ce qui se passe au niveau du système.
Cette discrétion n'a rien de surprenant dans un secteur où Apple cherche continuellement à renforcer la sécurité de ses appareils tandis que les entreprises spécialisées dans l'analyse forensique tentent de trouver de nouvelles failles ou méthodes de contournement.
Une vidéo qui pourrait dater de 2025
Autre élément important, la vidéo révélée par 404 Media ne semble pas être récente. Elle daterait du début de l'année 2025, ce qui complique encore l'évaluation de la situation actuelle.
Plus d'un an après sa réalisation présumée, impossible de savoir publiquement si Apple a depuis modifié iOS pour neutraliser la méthode présentée dans la vidéo. Il est également possible que Magnet Forensics ait fait évoluer ses outils depuis cette présentation.
Le rapport de force entre Apple et les sociétés d'analyse forensique fonctionne en effet comme un jeu permanent du chat et de la souris. Lorsqu'une méthode permettant de contourner une protection est découverte, Apple peut modifier le fonctionnement d'iOS. Les entreprises spécialisées cherchent ensuite de nouvelles voies pour retrouver des capacités d'analyse.
C'est aussi pour cette raison qu'il serait excessif d'affirmer que les outils de Magnet Forensics permettent aujourd'hui de contourner systématiquement la protection des 72 heures sur tous les iPhone.
Une technologie utilisée par les forces de l'ordre dans plusieurs pays
GrayKey est commercialisé auprès des services chargés des enquêtes numériques et son utilisation ne se limite pas aux États-Unis. Magnet Forensics indique que son dispositif est utilisé par plus de 1 200 organismes dans 40 pays.
La société travaille également avec des clients en Europe. Cela ne permet toutefois pas d'affirmer qu'un service de police français utilise précisément GrayKey Preserve ou la fonction de préservation évoquée dans cette affaire. Les autorités communiquent rarement sur les outils techniques employés lors des opérations d'extraction de données sur des appareils saisis.
L'existence d'une technologie commercialisée à l'international ne signifie donc pas qu'elle a été utilisée dans une enquête particulière en France.
Apple et Magnet Forensics restent silencieux
Contactés par 404 Media, Apple et Magnet Forensics n'auraient pas apporté de réponse permettant de clarifier le fonctionnement ou l'efficacité actuelle de cette méthode.
Cette absence de commentaire laisse plusieurs questions ouvertes. On ignore notamment depuis quand GrayKey Preserve est effectivement disponible, combien d'appareils ont pu être traités avec cette méthode, quelles versions d'iOS sont concernées et si Apple a déjà apporté des modifications pour la neutraliser.
Une chose est néanmoins claire : le redémarrage automatique après 72 heures n'a pas mis fin à la course entre Apple et les outils d'analyse forensique.
Pour l'utilisateur, la protection introduite avec iOS 18.1 reste particulièrement intéressante. Un iPhone qui redémarre après trois jours sans avoir été déverrouillé revient dans un état beaucoup plus difficile à exploiter sans le code. Mais comme souvent dans le domaine de la sécurité informatique, aucune protection n'est totalement figée.
Apple continue de renforcer iOS au fil des mises à jour, tandis que les entreprises spécialisées dans l'analyse des appareils saisis cherchent de leur côté de nouvelles méthodes pour conserver ou récupérer les données. Le véritable enjeu de cette affaire n'est donc pas seulement de savoir si GrayKey a réussi à contourner une protection, mais aussi de déterminer si cette méthode fonctionne encore aujourd'hui.
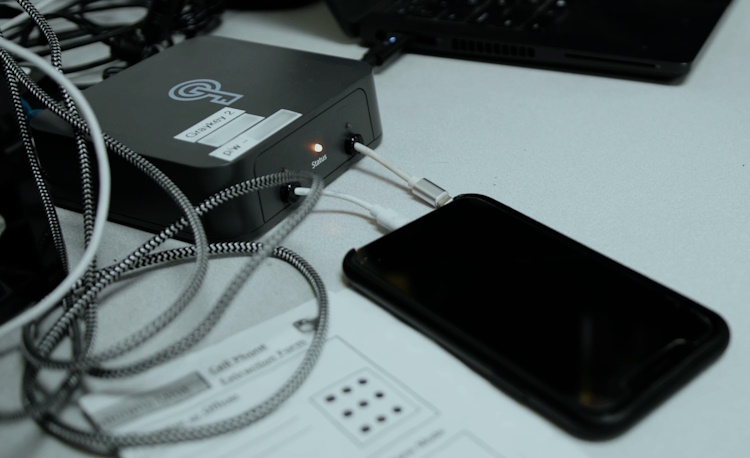 Crédit Photo : Image de la vidéo Magnet Forensics